Cumplir y aprender · Transparencia IA — Tu IA funciona. ¿Pero cumple?
EU AI Act, ENS, FRAIA, RGPD. Documentamos cada sistema IA para que puedas defender deliberadamente lo que usas y cómo lo usas. Sin cajas negras. Sin improvisación. Con metodología.
Obligatoria desde el 2 de agosto de 2026
Multas de hasta 35 millones de euros o el 7% de la facturación global por prácticas prohibidas del EU AI Act; hasta 15 millones o el 3% por otros incumplimientos
No necesitas tres proveedores. Nosotros cubrimos todo.
Tres marcos, un solo equipo. Pulsa cada uno para ver qué pide; lo integramos en un sistema coherente, del registro de algoritmos a la formación del equipo.
Un solo sistema
- Inventario y riesgos de tu IA
- Registro de sistemas y responsables
- Política interna y procedimientos
- Formación del equipo
- Lo que se publica en tu web
Ley europea de IA
Reglamento Europeo de Inteligencia Artificial
Se aplica por fases desde 2025; las obligaciones de transparencia, desde el 2 de agosto de 2026. Afecta a toda organización que use o despliegue IA en la UE.
Las multas pueden llegar a 35 millones de euros o al 7 % de la facturación mundial, según la infracción (artículo 99).
- Clasificación de cada sistema por nivel de riesgo
- Avisos de transparencia a quien habla con una IA
- Registro de los sistemas de alto riesgo
- Supervisión humana documentada
- Alfabetización en IA del personal (artículo 4)
Cumplimiento integral. No un checklist.
Inventario y clasificación de sistemas IA
Identificamos cada sistema de IA que usa tu organización. Lo clasificamos según el nivel de riesgo del EU AI Act (inaceptable, alto, limitado, mínimo). Documentamos proveedores, datos de entrada, lógica de decisión y supervisión humana existente.
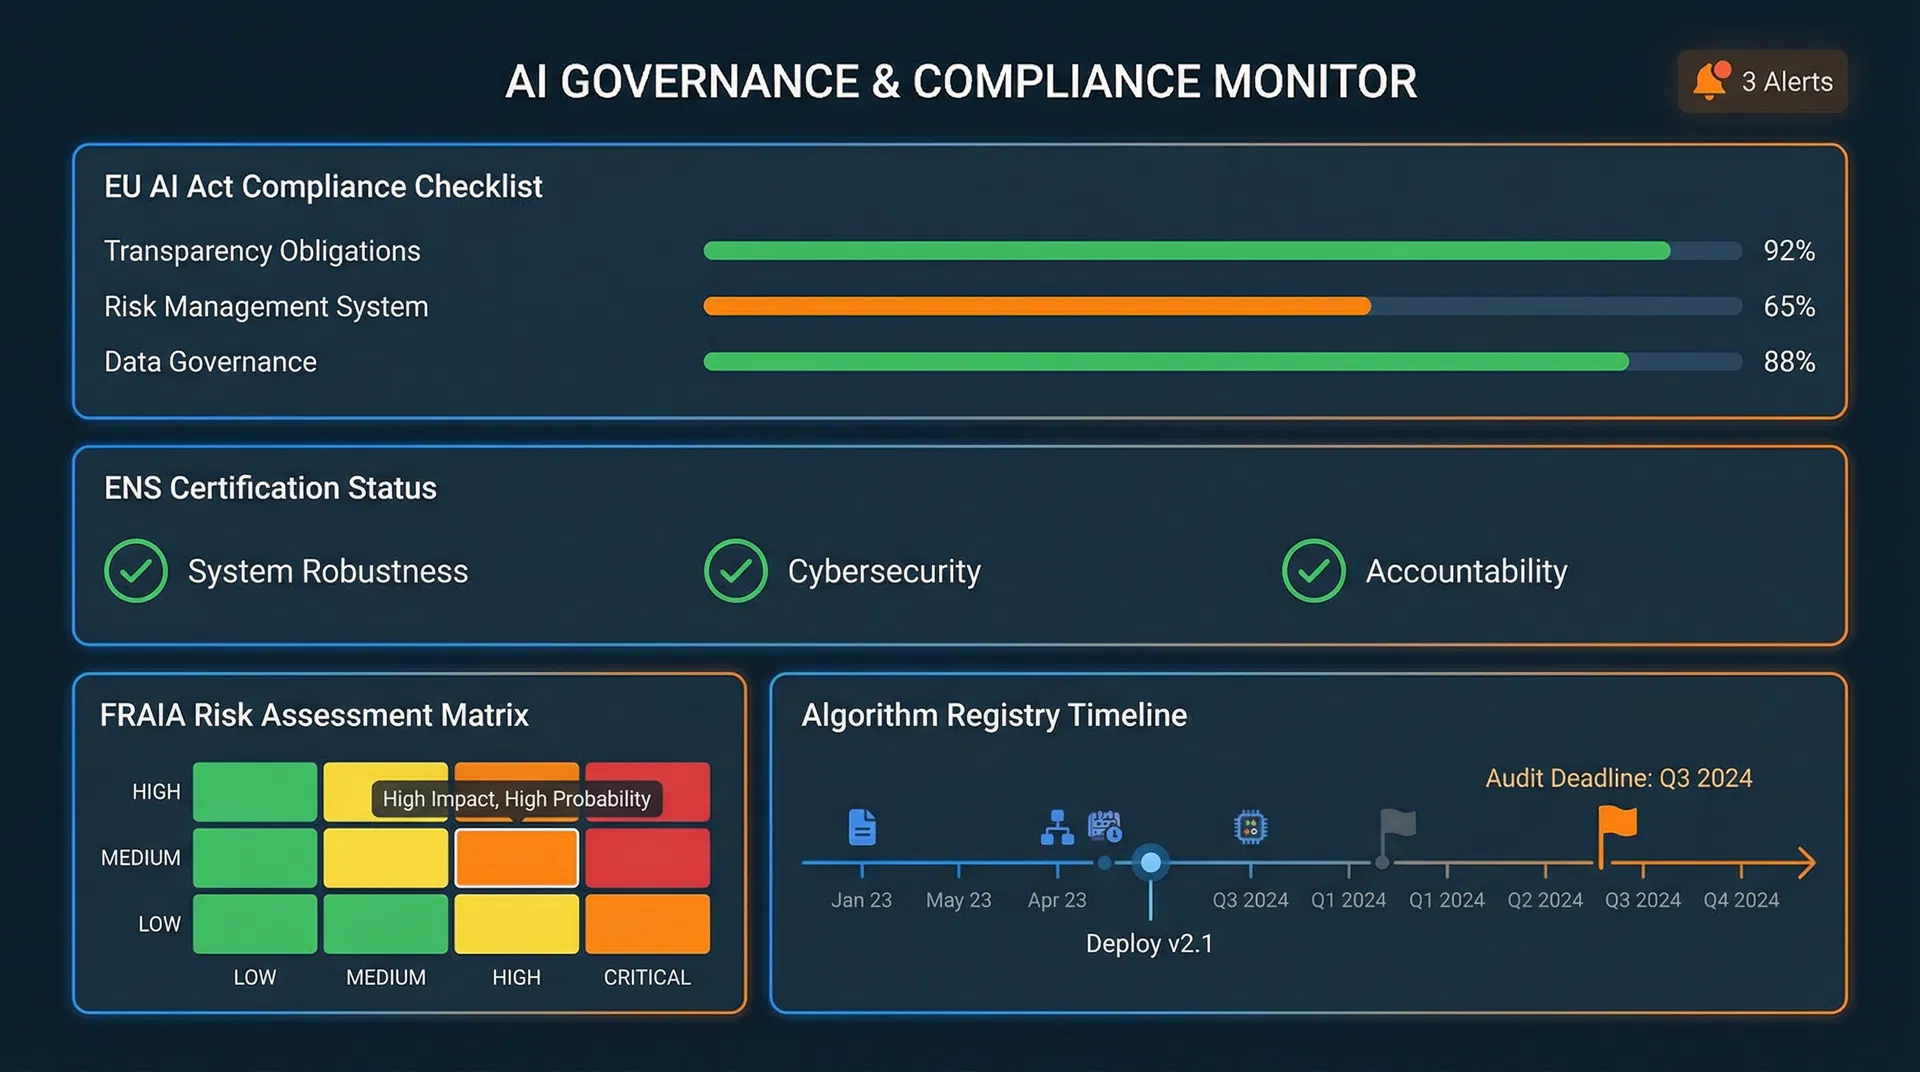
Documentación y registro de algoritmos
Creamos la documentación técnica que exige la normativa. Fichas de transparencia por cada sistema, protocolos de supervisión humana, evaluaciones de impacto y el registro completo de algoritmos listo para auditoría.
Implementación de medidas correctivas
No nos quedamos en el diagnóstico. Implementamos las medidas necesarias: configuración de logs de auditoría, protocolos de escalado humano, mecanismos de explicabilidad y canales de reclamación para usuarios afectados.
Alfabetización en IA · Art. 4 del EU AI Act
El artículo 4 del EU AI Act pide a las organizaciones que tomen medidas para promover la alfabetización en IA de quienes la usan. Diseñamos y ejecutamos programas de formación adaptados a cada rol: directivos, técnicos, usuarios finales y responsables de cumplimiento normativo.
Cumplir no es un coste. Es la diferencia entre poder seguir operando o tener que parar.
Empieza por saber qué IA usas. Y llega hasta donde necesites.
Los dos primeros, para pymes y autónomos. El tercero es el trabajo exhaustivo, igual de completo para una empresa que para una administración: elige la versión que te toca.
Mapa inicial de IA
Hasta 3 sistemas, inventario inicial y primera respuesta sobre si te afecta el EU AI Act.
- Sistemas de IA analizados: Hasta 3
- Procesos revisados: Hasta 2
- Inventario de IA: Inicial
- Aplicabilidad del EU AI Act: Orientación preliminar
Diagnóstico + TRIA
Hasta 5 sistemas, informe, borradores de avisos y borrador de política interna.
- Sistemas de IA analizados: Hasta 5
- Procesos revisados: Hasta 3
- Inventario de IA: Por sistema
- Aplicabilidad del EU AI Act: Por sistema
Gobernanza a medida
Hasta 10 sistemas, responsables, prioridades y política de IA adaptada.
- Sistemas de IA analizados: Hasta 10
- Procesos revisados: Hasta 5
- Inventario de IA: Con responsables y acciones
- Aplicabilidad del EU AI Act: Por sistema y proceso
Todo lo que incluye cada uno
| Para empezarMapa inicial de IA | Un paso másDiagnóstico + TRIA | A medidaGobernanza a medida | |
|---|---|---|---|
| Alcance | |||
| Sistemas de IA analizados | Hasta 3 | Hasta 5 | Hasta 10 |
| Procesos revisados | Hasta 2 | Hasta 3 | Hasta 5 |
| Inventario de IA | Inicial | Por sistema | Con responsables y acciones |
| Análisis | |||
| Aplicabilidad del EU AI Act | Orientación preliminar | Por sistema | Por sistema y proceso |
| Datos personales (RGPD) | Identificación general | Hasta 3 casos | Hasta 5 casos |
| Informe y plan de actuación | 2–4 páginas | 8–12 páginas | A medida |
| Documentación | |||
| Avisos de transparencia | 2 | Hasta 5 | |
| Fichas TRIA | 1 | Hasta 3 | |
| Política interna de IA | Borrador | Adaptada a tu empresa | |
| Entrega | |||
| Sesión de explicación | 30 min | 60 min | |
| Entrega | |||
| Plazo de entrega | 4 días | 7 días | 15 días |
| Revisiones | 1 | 1 | 2 |
| Hablemos de este | Hablemos de este | Hablemos de este |
Todo lo que incluye
Diagnóstico + TRIA
Alcance
- Sistemas de IA analizadosHasta 5
- Procesos revisadosHasta 3
- Inventario de IAPor sistema
Análisis
- Aplicabilidad del EU AI ActPor sistema
- Datos personales (RGPD)Hasta 3 casos
- Informe y plan de actuación8–12 páginas
Documentación
- Avisos de transparencia2
- Fichas TRIA1
- Política interna de IABorrador
Entrega
- Sesión de explicación30 min
Lo que no incluye. No es una certificación de cumplimiento, ni un dictamen jurídico, ni la evaluación completa de un sistema de alto riesgo. Los casos sensibles o complejos llevan presupuesto propio y, si hace falta, asesoría legal especializada. El precio, cerrado para cada proyecto: te lo damos al hablar.
Dónde lo hemos aplicado.
Documentamos todo. Para que tú puedas defenderlo.
No somos una startup con buenas ideas. Somos consultores con certificaciones.
Más de 20 años implantando tecnología, seguridad de la información y protección de datos. Lo que se puede comprobar, comprobado.
Lead Auditor ISO 27001
CertificadoAuditor jefe de sistemas de seguridad de la información.
Ley europea de IA desde su publicación
Preparando empresas e instituciones para sus obligaciones.
CCNA y MCP
CertificadoBase técnica en redes y sistemas: entendemos la tecnología, no solo la norma.
IA aplicada desde 2022
Aplicando IA en proyectos desde que salió ChatGPT.
Protección de datos desde la LOPD
Años implantando protección de datos en empresas, colegios profesionales y administraciones.
Metodología TRIA
Cada sistema documentado: qué hace, con qué datos y quién responde.
Más sobre la ley europea de IA
La ley ya se aplica. ¿Y tu IA?
Empieza con un diagnóstico. Sabrás exactamente dónde estás, qué necesitas y cuánto tiempo tienes para cumplir.
Hablemos de tu caso
Lo lee una persona y te contesta.
¿Prefieres empezar por el test?
Elige el tuyo
 Empresas y autónomos8 preguntas sobre tu día a día y te enviamos tu informe por correo.
 Empresas con estructuraPara directivos que necesitan implantar IA con criterio. Informe por correo.
 Instituciones y organismos públicosPara organizaciones que no pueden permitirse un error. Informe por correo.
PrevIA · un test por oficio